
안녕하세요. 오픈소스컨설팅 조철진입니다.
최근 프로젝트 제안 단계에서 오픈소스로 엔드포인트 보안(EDR) 제품을 대체 가능한 솔루션이 있는지 문의가 있었습니다. 물론 상용 제품이 여러모로 좋겠지만 라이선스 비용과 도입 규모의 부담이 커서, 우선 비용을 아끼면서 오픈소스로 체계를 만들어 보고자 하는 취지였습니다.
저는 예전에 OSSEC 이라는 HIDS(호스트 침입 탐지 시스템)를 써 본 경험이 있는데요. 로그 분석이나 파일 무결성 감시 같은 탐지가 가능했지만 아쉬웠던 점은 탐지에서 끝난다는 점이었습니다. 위협을 잡아내도 실제 차단 같은 대응은 별도로 조치해야 했습니다. 그리고 Web UI가 있긴 했지만 제한이 많았고 관리도 활발하지 않아 여러 서버를 한눈에 관제하거나 이벤트를 시각적으로 확인하기에는 부족한 수준이었습니다.
Wazuh는 바로 그 OSSEC에서 갈라져 나와 발전한 프로젝트입니다. 주목할 점은 과거에 아쉬웠던 점들이 개선되었다는 점입니다. Active Response 기능으로 탐지에 이어 자동 대응(IP 차단 등)까지 이어지고, OpenSearch 기반의 웹 대시보드로 관제가 한 화면에서 이뤄집니다. 탐지 엔진이라는 핵심은 그대로 두고, 아쉬웠던 부분을 메꿔 “통합 엔드포인트 보안 플랫폼” 으로 발전되었습니다.
그래서 이번 글에서는 오픈소스 통합 보안 솔루션인 Wazuh를 소개하고, 어떻게 위협을 탐지하고 대응하는지, 그리고 대시보드가 어떤 기능들로 구성되어 있는지 정리해 보려고 합니다.
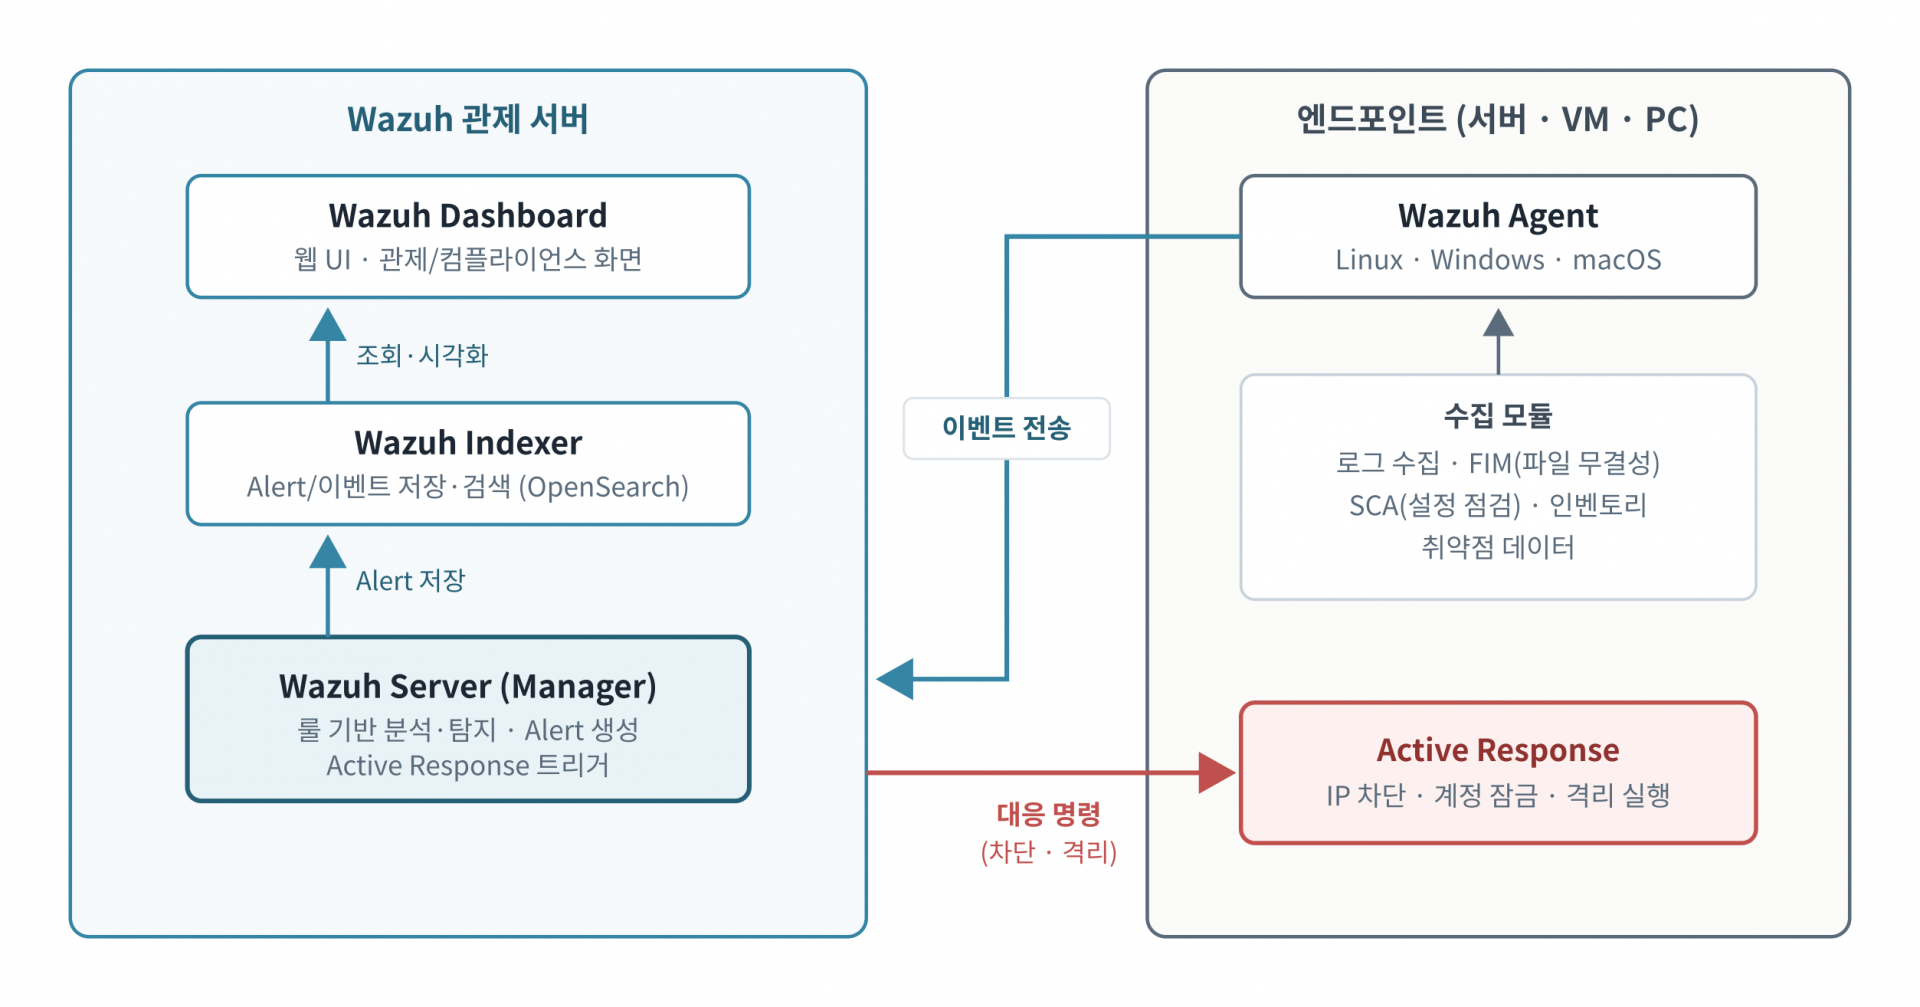
Wazuh는 XDR(Extended Detection and Response)과 SIEM을 통합한 플랫폼입니다. XDR은 엔드포인트 중심의 EDR을 확장한 개념의 명칭으로, 서버·네트워크·클라우드 등 여러 영역의 보안 데이터를 중앙에서 수집·분석해 위협을 탐지하고, IP 차단·계정 잠금·격리 같은 대응까지 자동으로 수행하는 보안 관제 모델을 말합니다.
구조는 단순합니다. 감시할 서버·PC에 에이전트(Agent)를 설치하고, 중앙에 관리 서버(Manager)와 이를 뒷받침하는 Indexer, Dashboard를 둡니다. 각 구성 요소의 역할은 다음과 같습니다.
Wazuh는 엔드포인트에서 여러 보안 데이터를 수집·감시하고, 위협을 탐지하면 대응까지 수행합니다.
핵 기능만 간단히 정리하면 다음과 같습니다.
대표적인 Active Response 대응인 firewall-drop 은 공격 IP를 방화벽에서 차단하는 대응으로, OS에 맞춰 리눅스는 iptables, 윈도우는 Windows 방화벽에 규칙을 넣어 대응합니다.
직접 정의한 스크립트로 대응하도록 설정할 수도 있는데, 예를 들어 악성코드 탐지에서 VirusTotal이 악성으로 판정한 파일을 자동 삭제하도록 구성할 수 있습니다.
Wazuh를 실제로 쓸 때 관리자가 가장 많이 마주하는 화면이 대시보드입니다. 상단에는 연결된 에이전트 요약과 최근 24시간 Alert의 심각도 분포가 표시되고, 기능 메뉴는 성격에 따라 네 개의 카테고리로 나뉩니다.
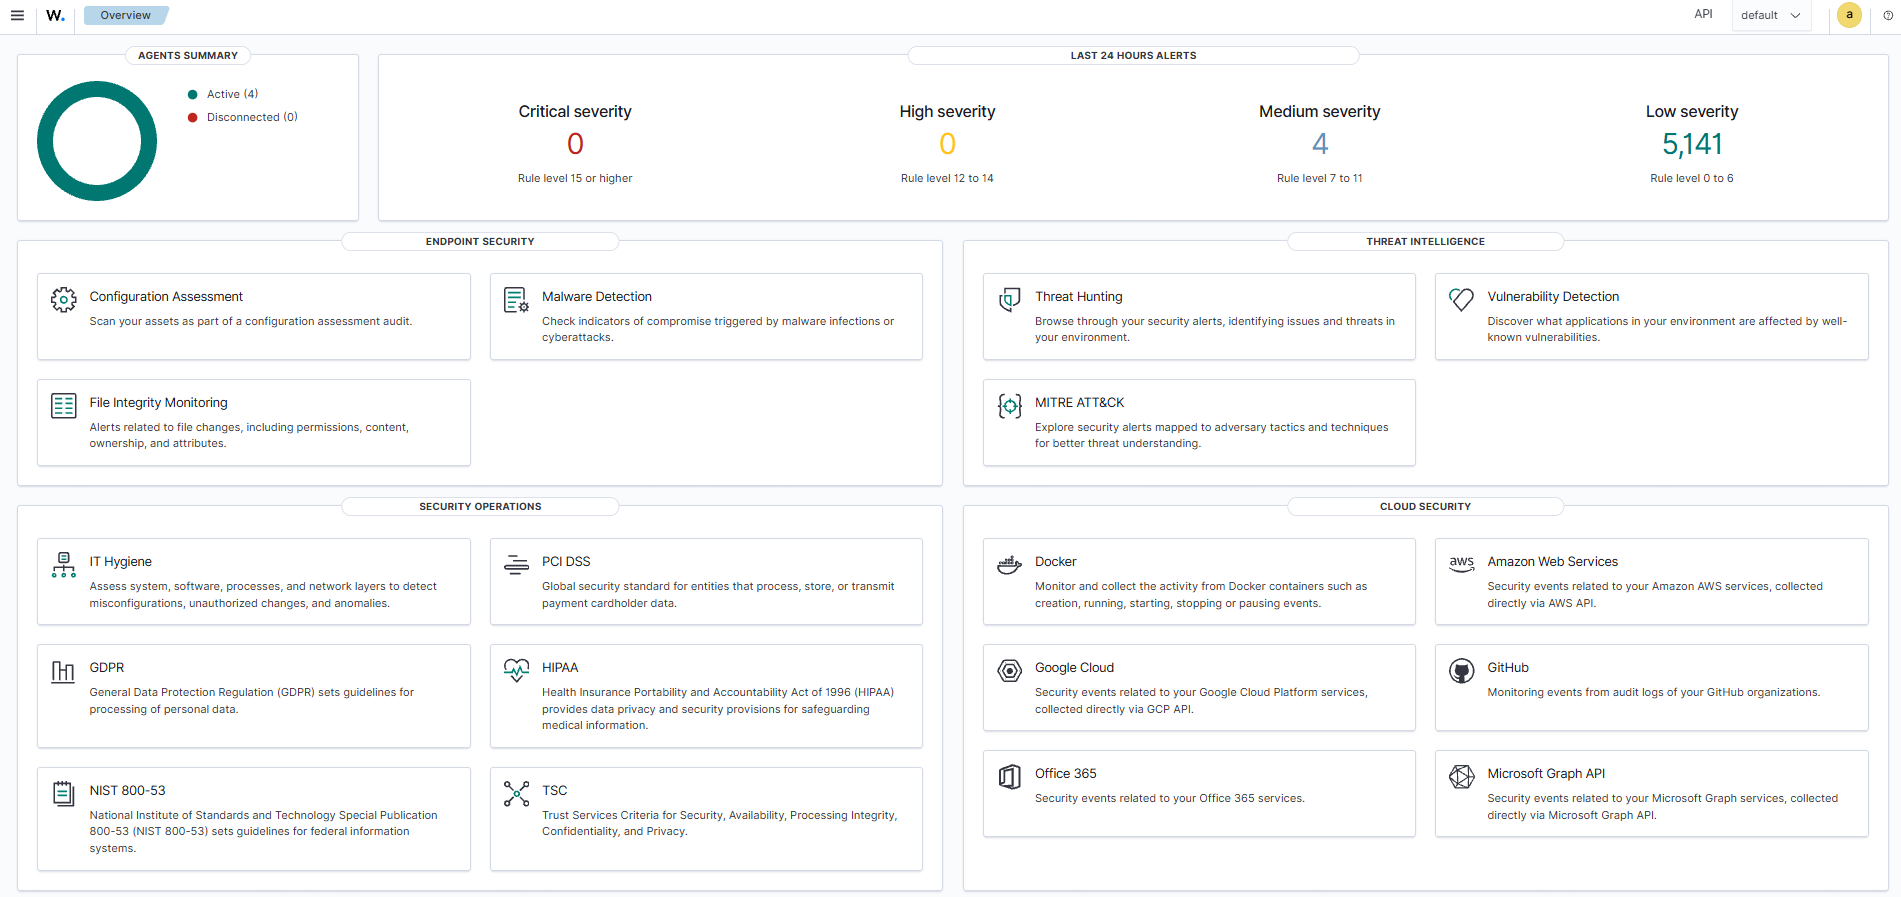
엔드포인트 자체의 보호·감시에 해당하는 영역입니다.
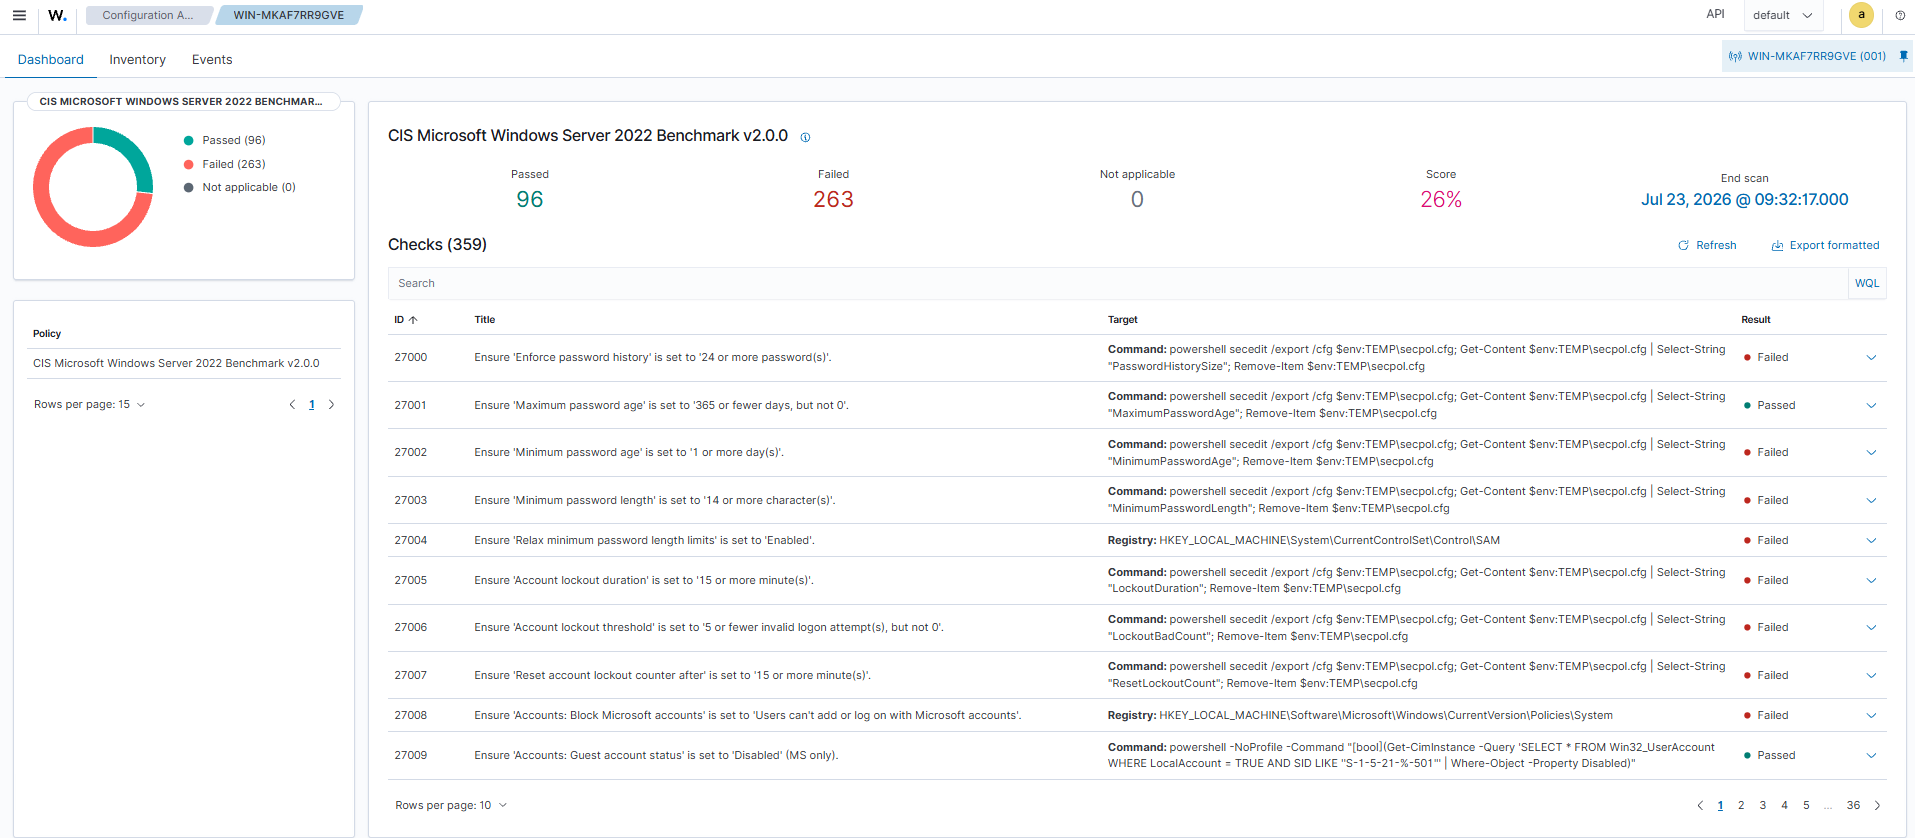
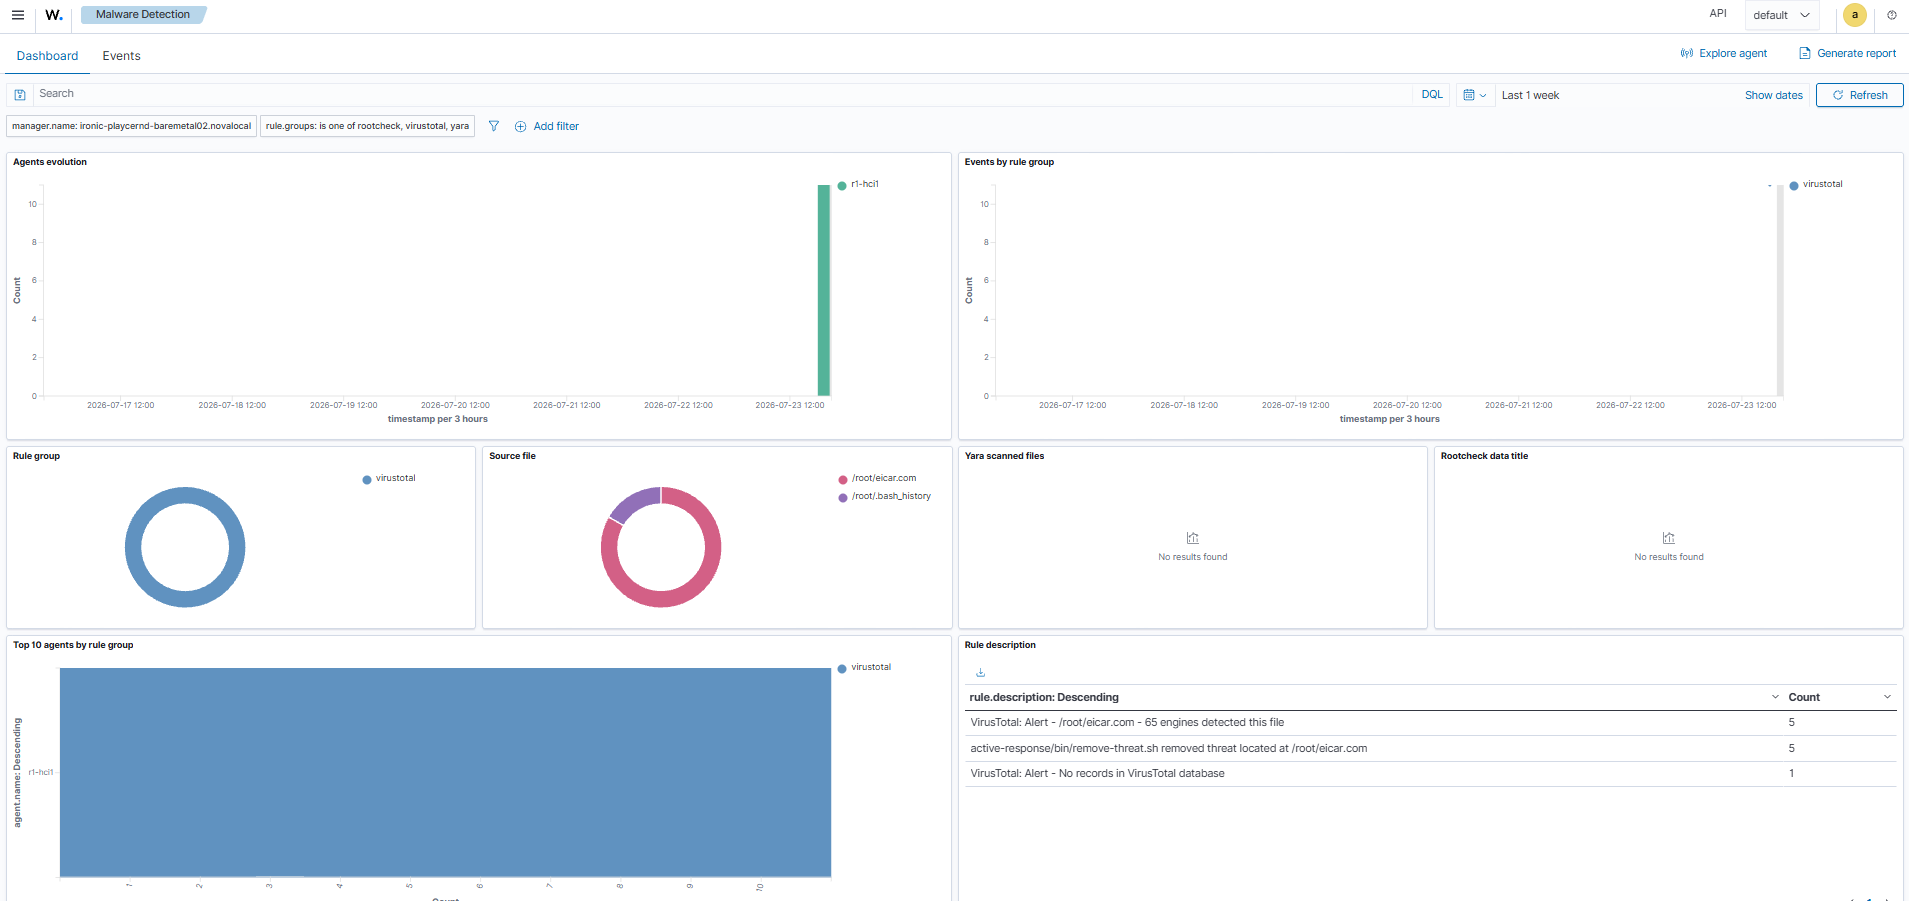
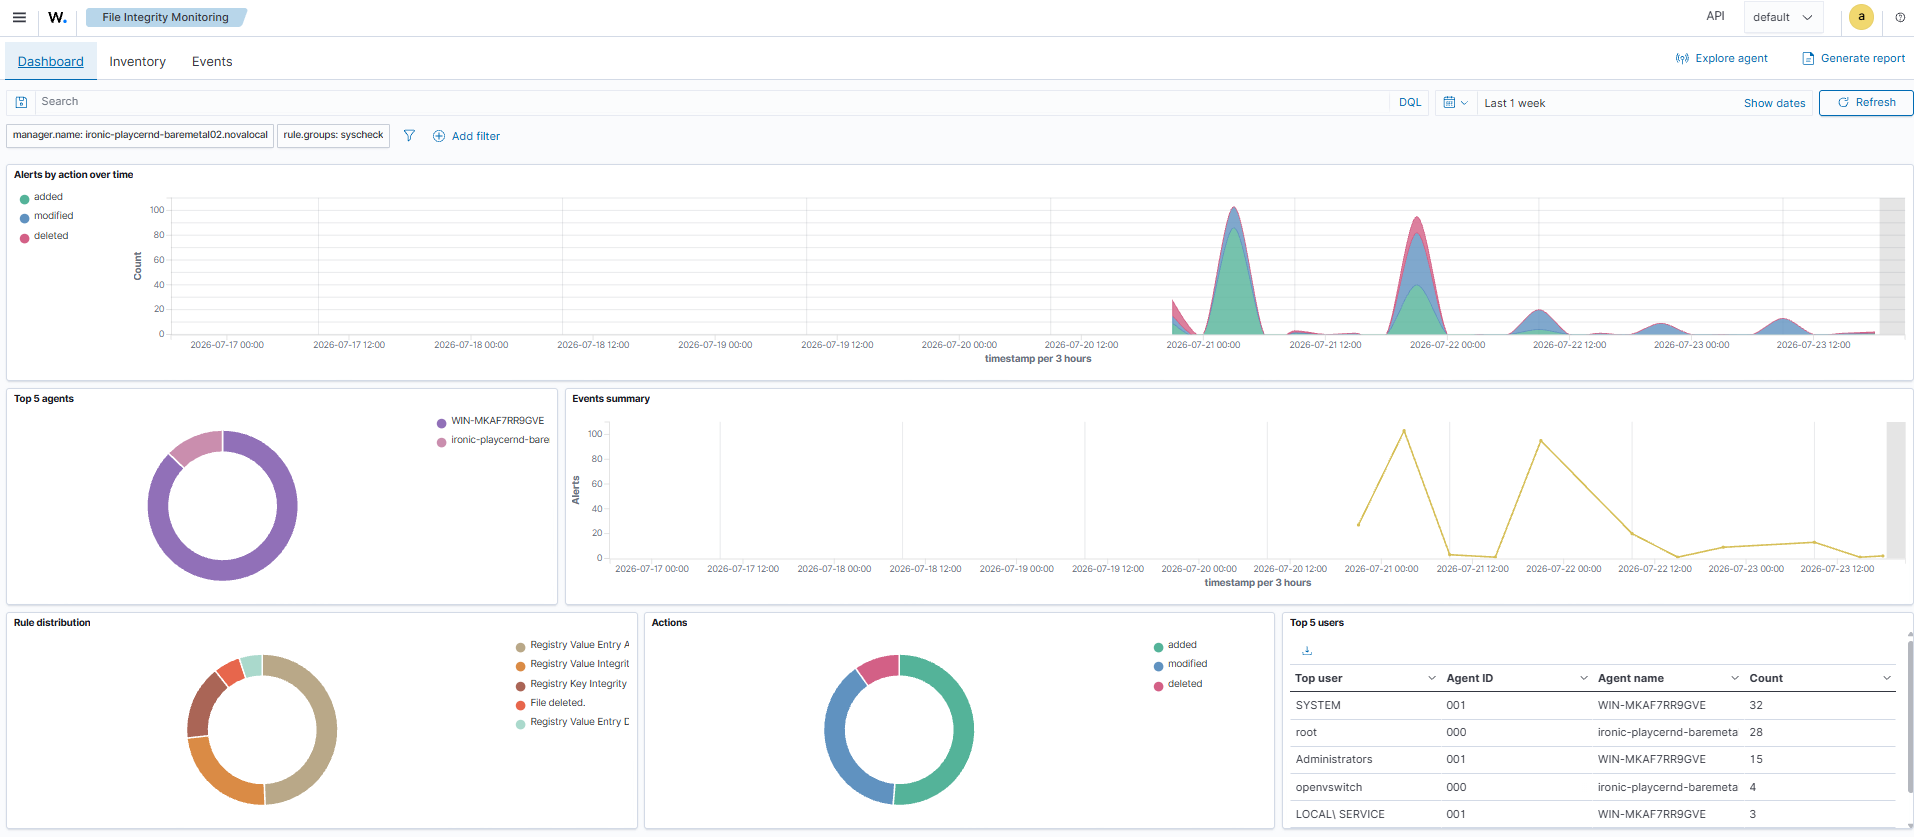
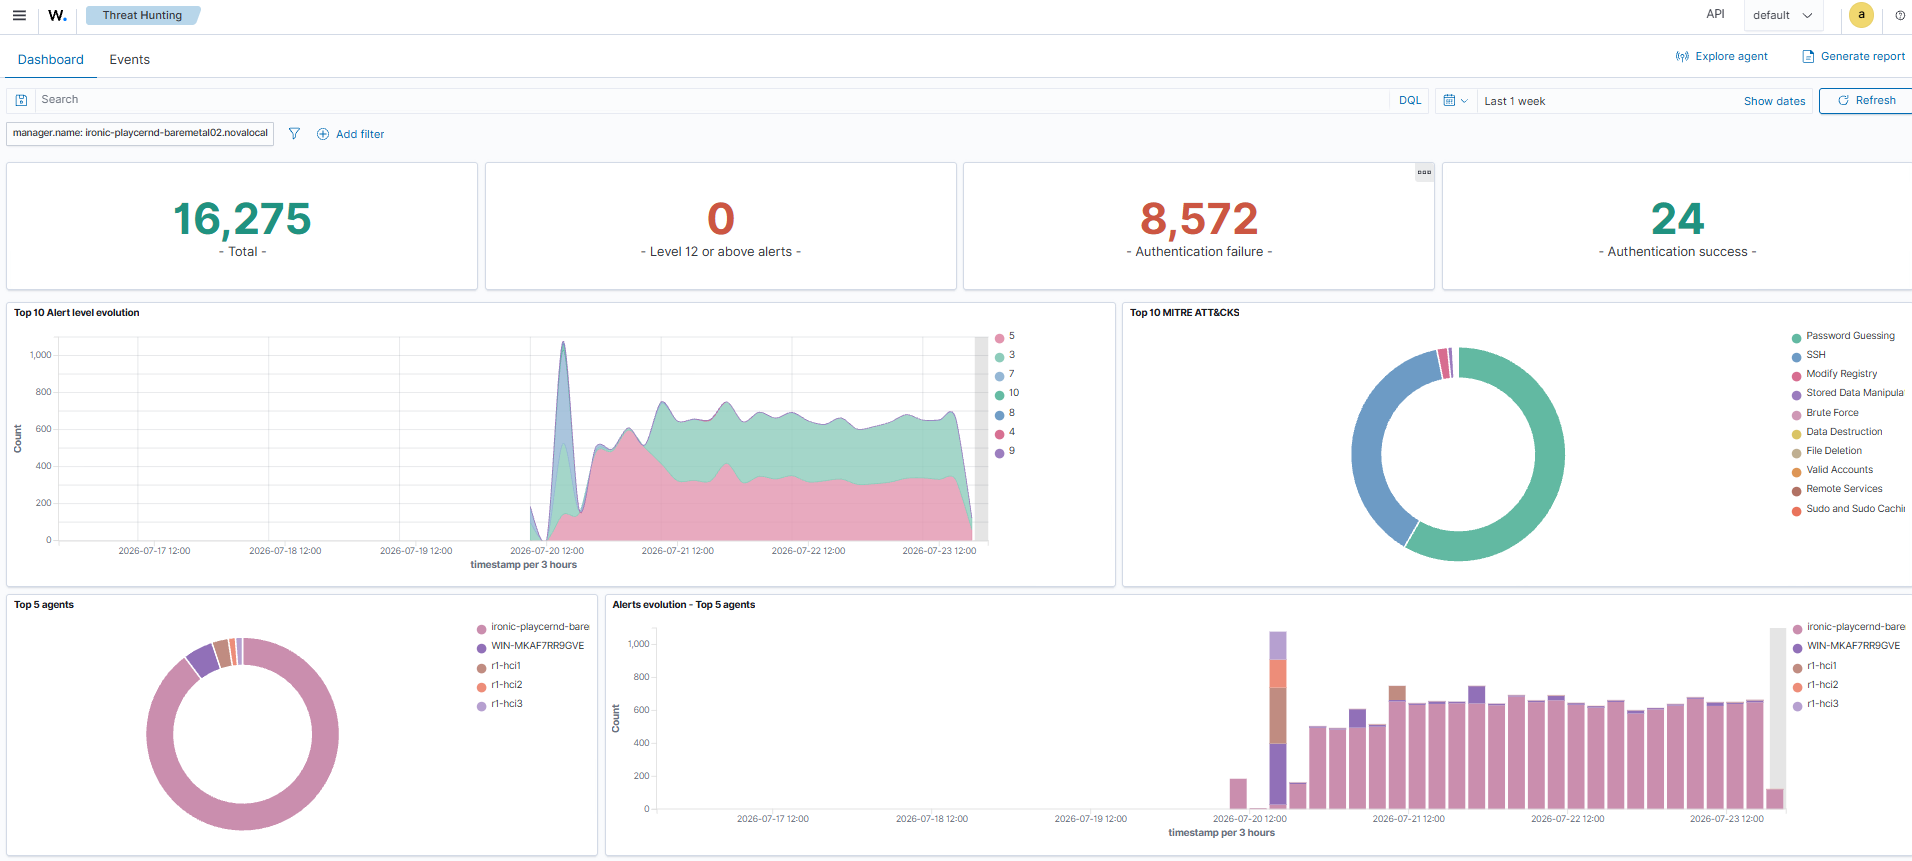
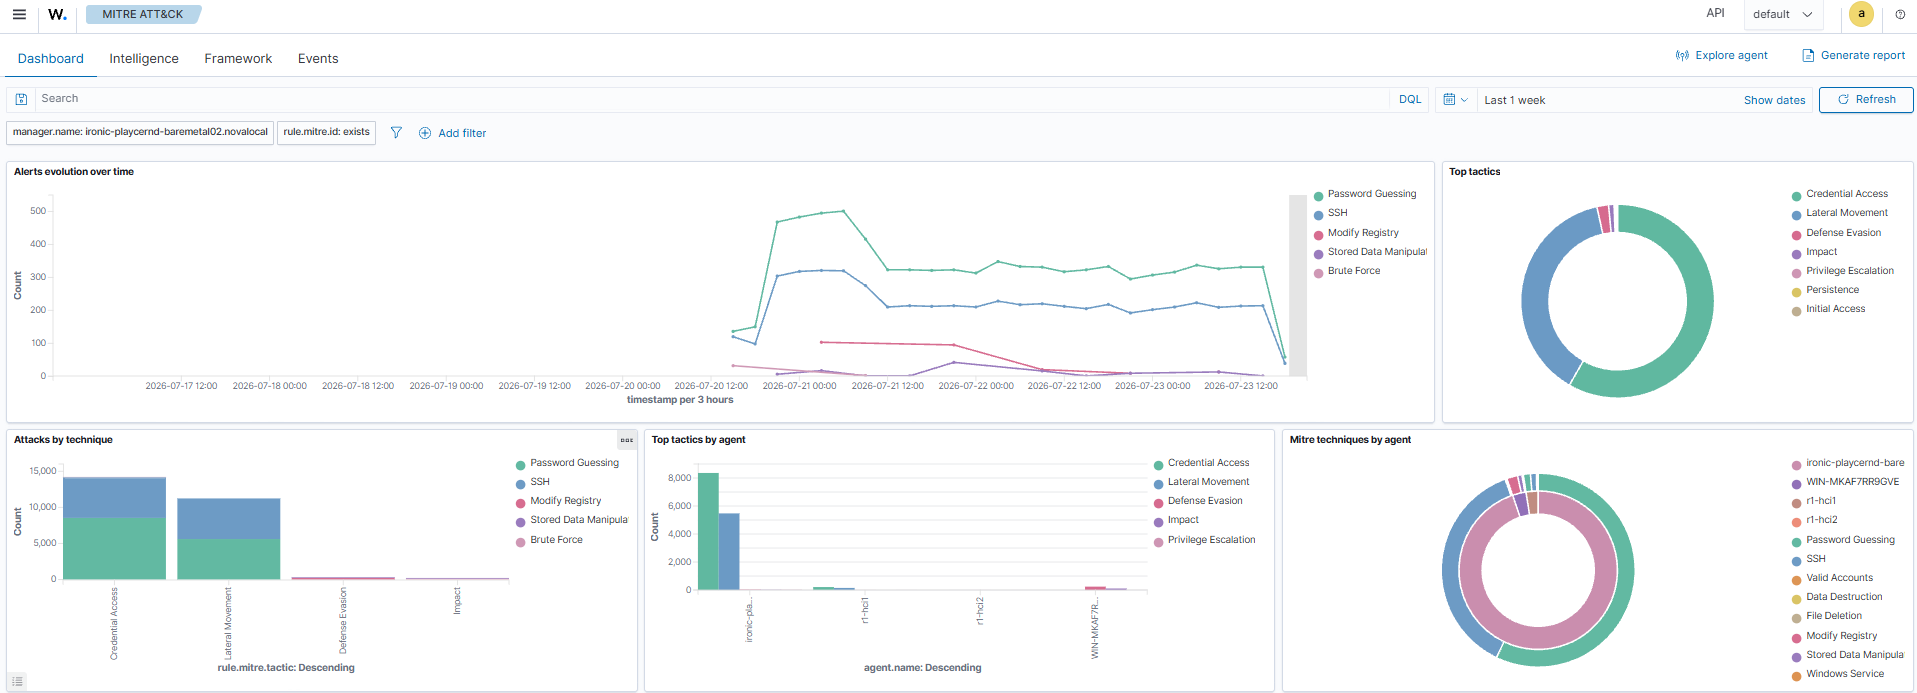
실제 공격·위협을 확인하고 분석하는 영역입니다.
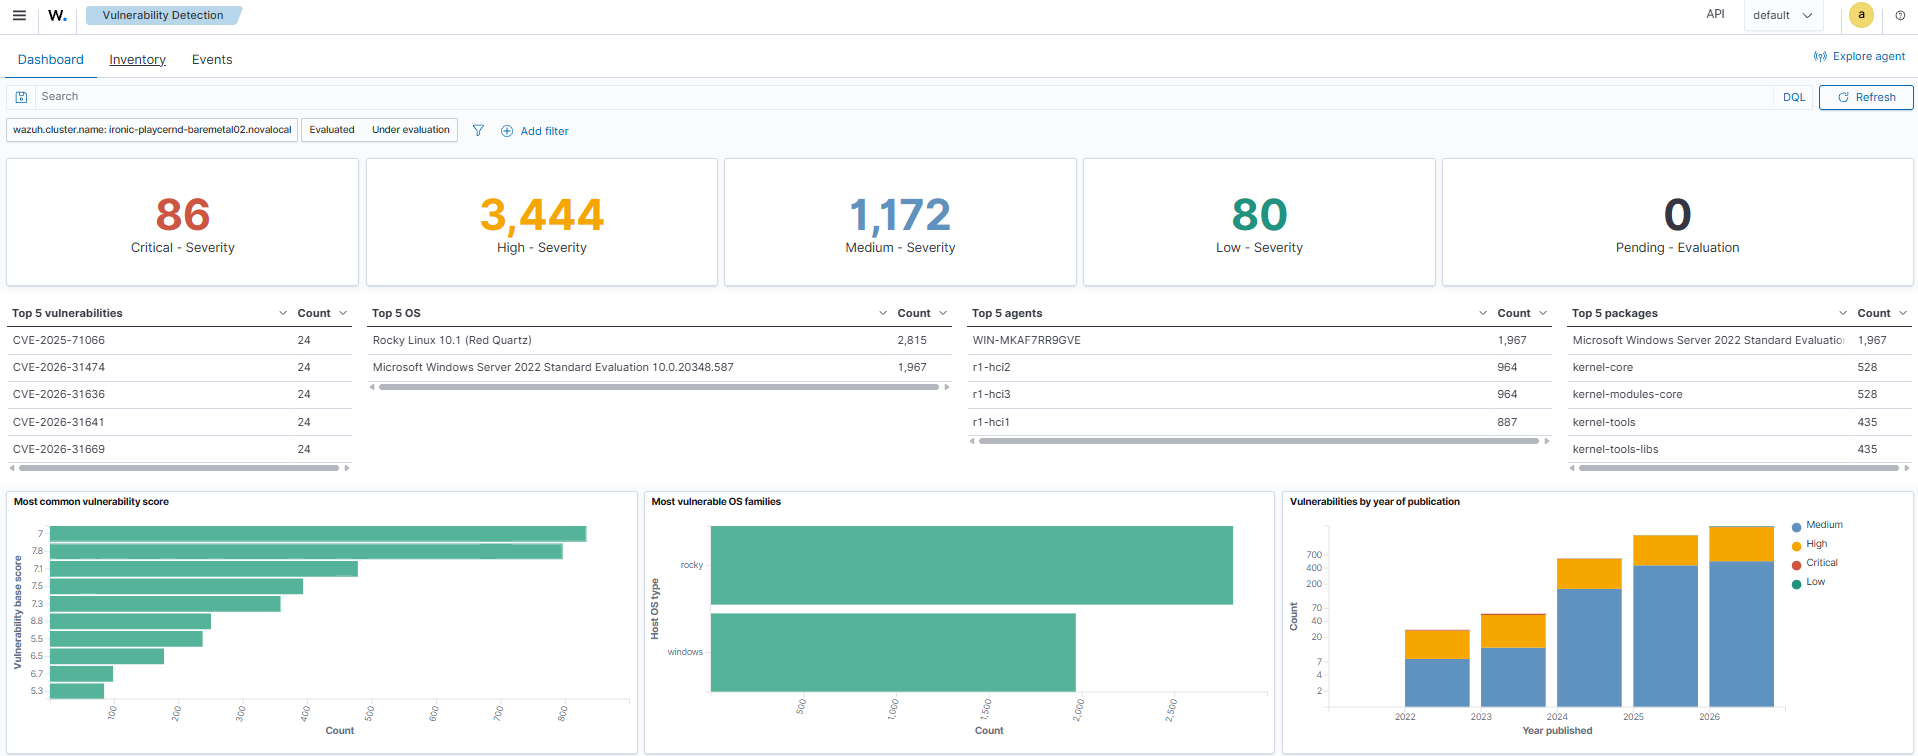
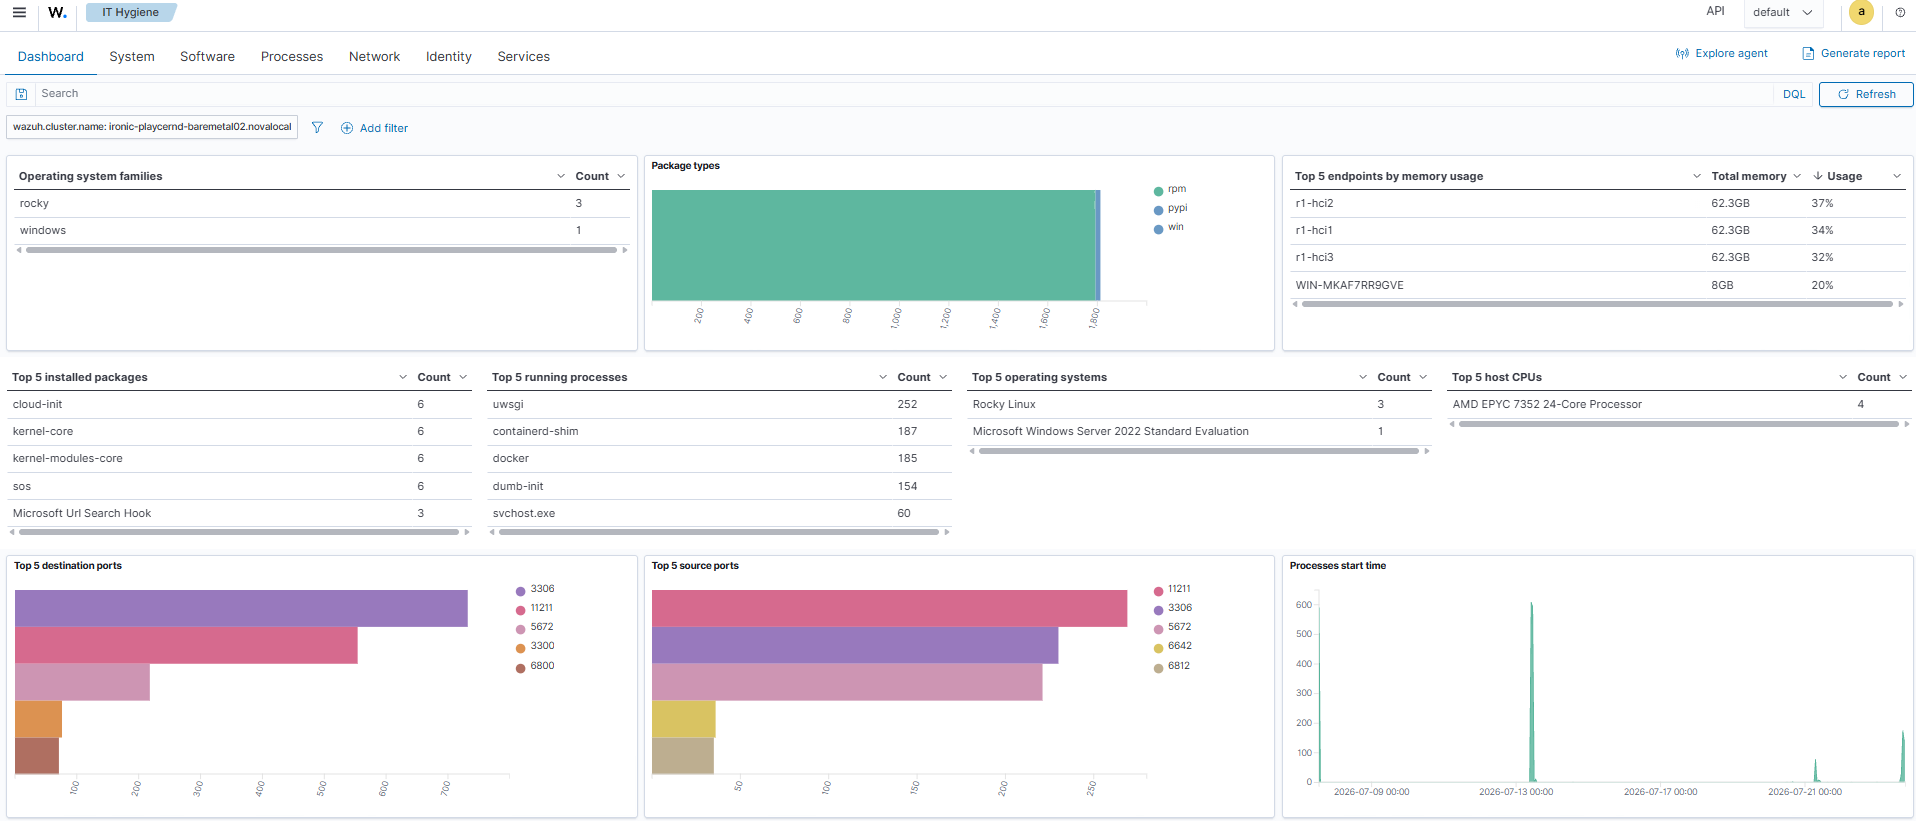
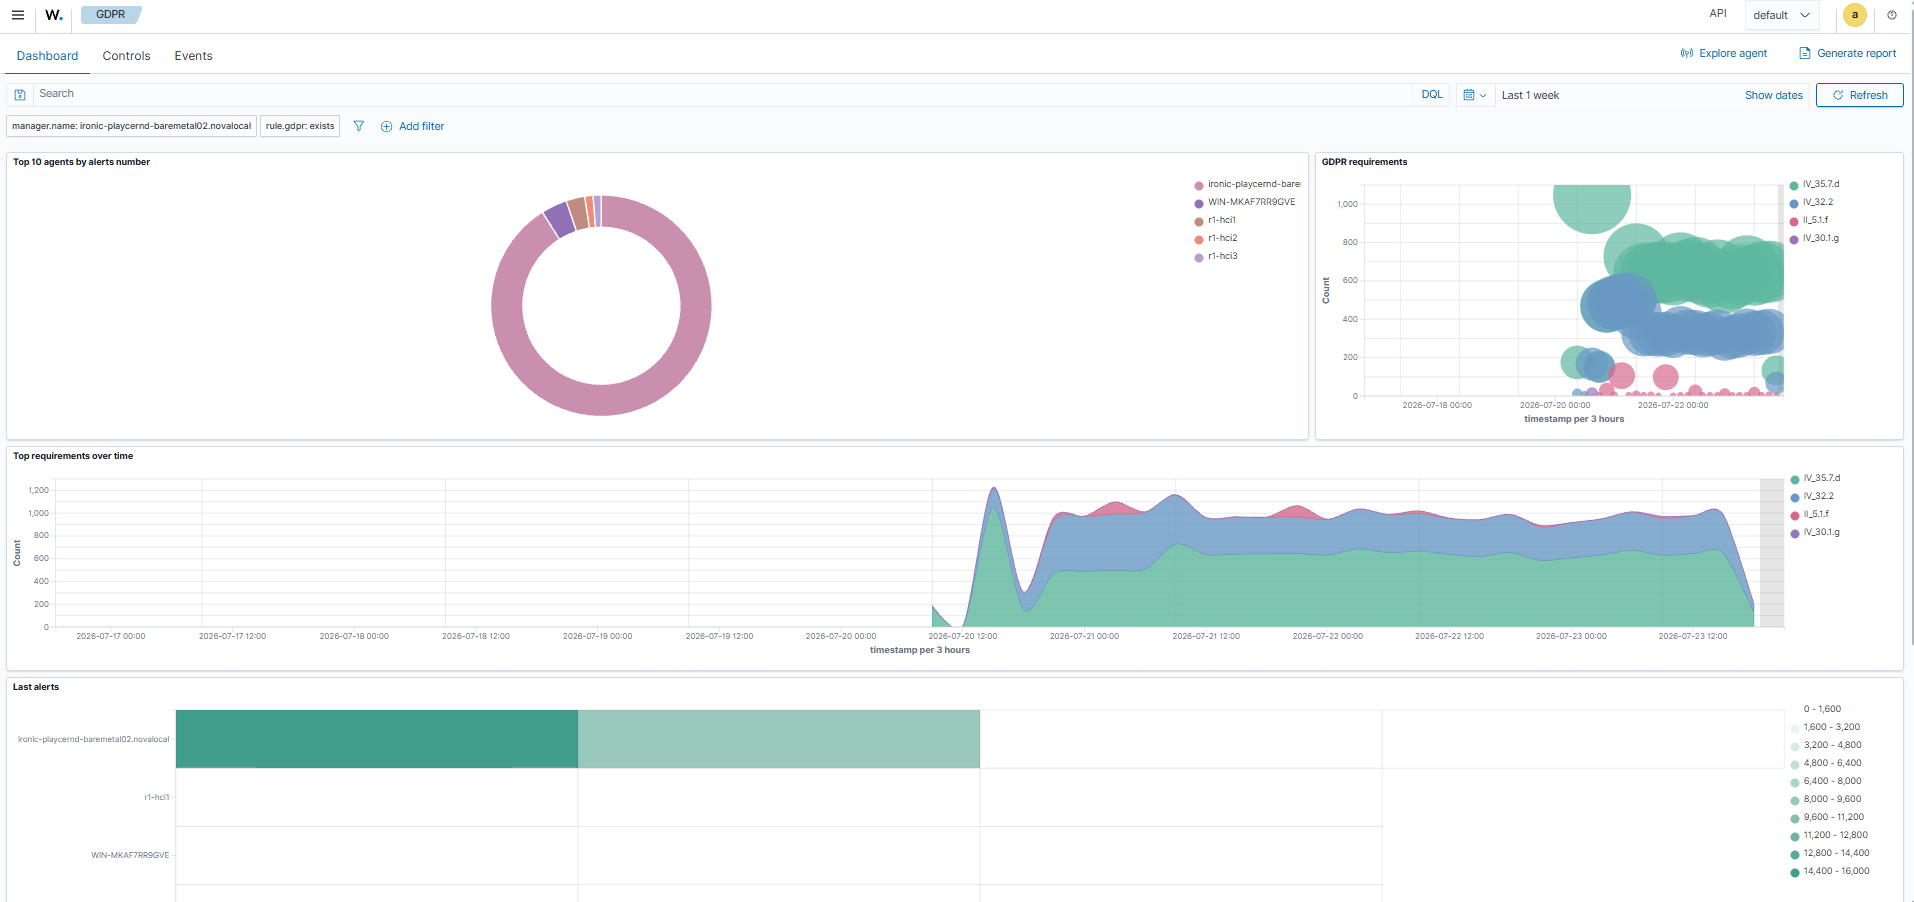
시스템 상태 점검과 규제 컴플라이언스를 다루는 영역입니다.
클라우드·컨테이너 환경까지 감시 범위를 넓히는 영역입니다.
지금까지 Wazuh가 어떤 도구이고 기능과 실제 동작은 어떤 흐름으로 이뤄지는지 알아보았습니다.
사실 오픈소스를 이것저것 쓰다 보면 소리 소문 없이 유지 보수가 끊기는 경우가 많은데, 예전에 잠깐 써봤던 OSSEC이 이렇게 잘 발전한 걸 보니 반가운 마음에 공유 해보고 싶었습니다.
탐지만 되던 시절과 달리 지금은 자동 대응에 통합 대시보드까지 갖췄고, 로그 관리부터 위협 탐지, 보안 컴플라이언스까지 하나로 모으면서 비용 부담도 덜 수 있습니다. 오픈소스 보안 솔루션을 고민 중이라면 충분히 한 번 검토해 볼 만한 수준이 된 것 같습니다.
감사합니다.
